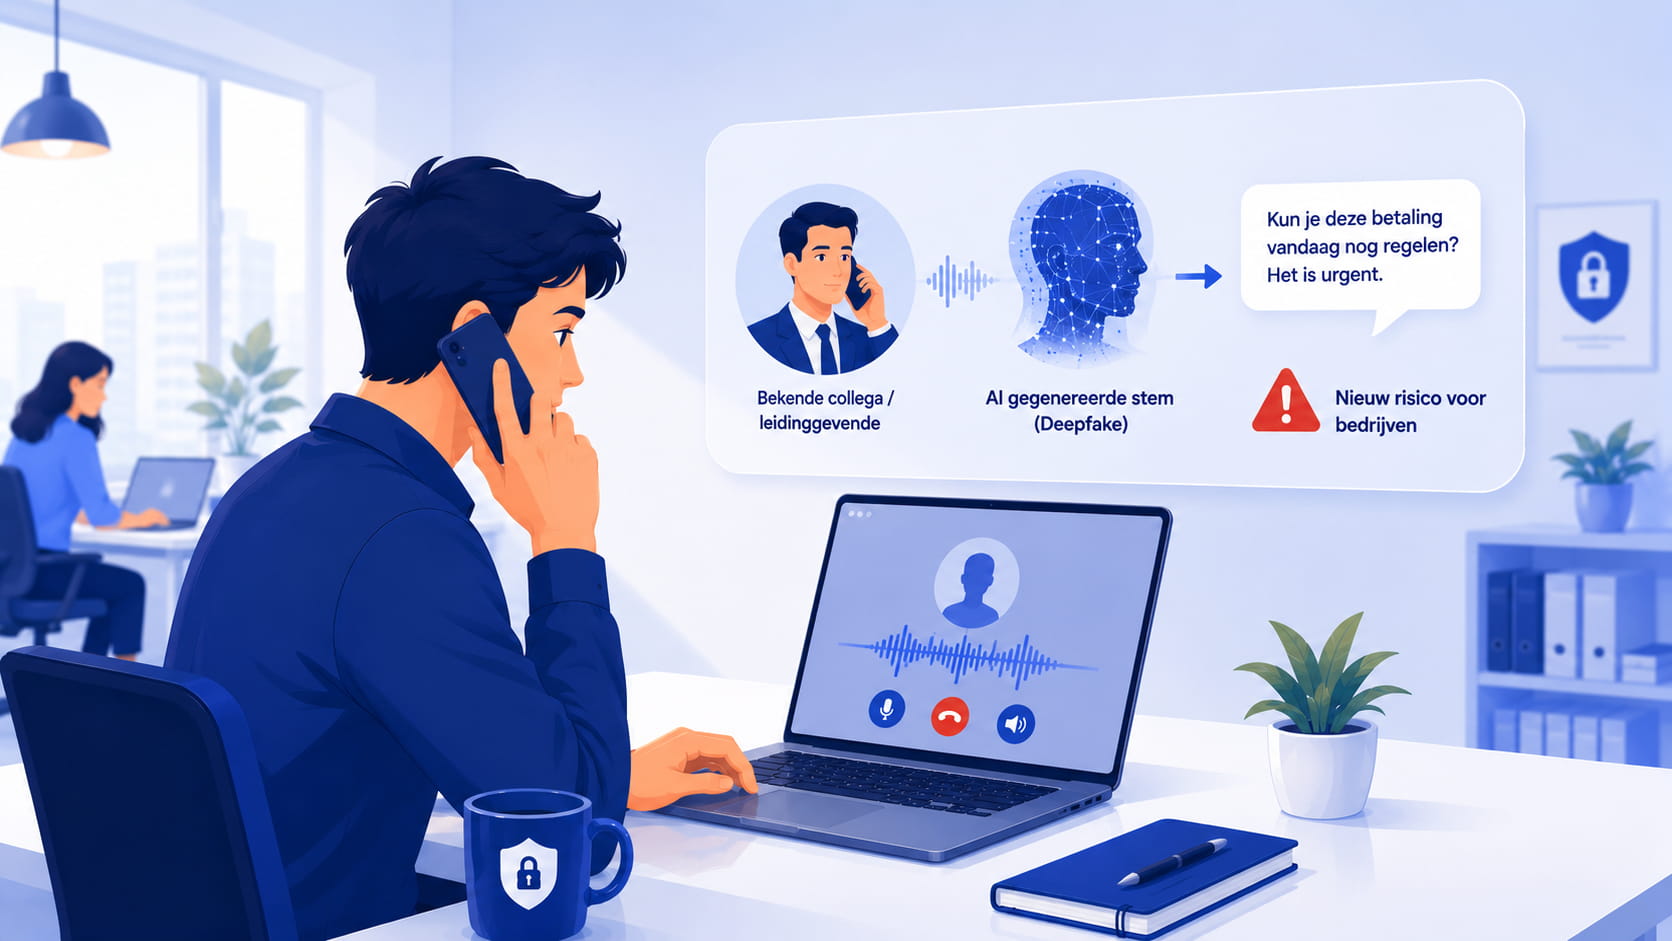
Veel organisaties vertrouwen nog steeds op stemherkenning in de dagelijkse praktijk. Je hoort een collega aan de telefoon en neemt aan dat het klopt. Een manager belt met een dringend verzoek. Een leverancier vraagt om een wijziging te bevestigen. Stem voelt persoonlijk en betrouwbaar.
Met deepfake-technologie wordt dat vertrouwen kwetsbaarder. Stemmen kunnen steeds beter worden nagebootst op basis van geluidsfragmenten. Dat betekent niet dat elke telefoonoproep verdacht is, maar wel dat organisaties moeten nadenken over situaties waarin een stem alleen niet genoeg bewijs is.
Deepfake stemfraude is vooral een vorm van social engineering. De techniek maakt de misleiding sterker, maar het doel blijft hetzelfde: iemand onder druk zetten om een betaling te doen, informatie te delen of een controle over te slaan.
Waarom stem zo overtuigend is
Een stem voelt directer dan een e-mail. Je hoort intonatie, snelheid en emotie. Als het klinkt als iemand die je kent, is de neiging groot om te vertrouwen. Dat is normaal menselijk gedrag. Aanvallers proberen precies dat vertrouwen te misbruiken.
Bij stemfraude wordt vaak urgentie toegevoegd. De zogenaamde leidinggevende zit in een vergadering, heeft direct hulp nodig of wil dat iets vertrouwelijk blijft. De medewerker krijgt weinig tijd om na te denken. Omdat het via telefoon gebeurt, voelt het bovendien persoonlijker en minder formeel dan een e-mail.
Waar kan het misgaan?
Het grootste risico zit bij gevoelige acties. Denk aan betalingen, bankwijzigingen, toegang tot systemen, het delen van klantgegevens of het goedkeuren van uitzonderingen. Als zulke acties op basis van een telefoontje worden uitgevoerd, kan een aanvaller misbruik maken van snelheid en vertrouwen.
Ook kleinere verzoeken kunnen onderdeel zijn van een grotere aanval. Een stem kan vragen om een e-mailadres, intern document, telefoonnummer of planning. Die informatie lijkt onschuldig, maar kan later worden gebruikt voor gerichtere phishing.
Stem is geen volledige verificatie
De belangrijkste les is dat stemherkenning niet hetzelfde is als verificatie. Je kunt iemand menen te herkennen en toch misleid worden. Dat geldt zeker bij onverwachte verzoeken met druk of geheimhouding.
Organisaties moeten daarom vaste controle afspraken gebruiken. Een betaling boven een bepaald bedrag vraagt bijvoorbeeld altijd om goedkeuring via een systeem. Een wijziging van bankgegevens wordt gecontroleerd via bekende contactgegevens. Een verzoek om toegang volgt een vast proces, ook als iemand belt.
Gebruik een terugbelafspraak
Een praktische maatregel is terugbellen via een bekend nummer. Niet het nummer dat in het gesprek wordt genoemd, maar een nummer dat al in het adresboek of systeem staat. Als het verzoek echt is, kan die controle meestal prima worden uitgelegd.
Ook codewoorden of interne verificatievragen kunnen helpen, maar alleen als ze goed worden beheerd en niet makkelijk te raden zijn. De basis blijft: gevoelige acties moeten niet afhankelijk zijn van een enkele stem.
Maak medewerkers weerbaar zonder paniek
Deepfake stemfraude klinkt spannend, maar de reactie hoeft niet dramatisch te zijn. Het gaat vooral om gezonde procesdiscipline. Als medewerkers weten dat ze bij spoedverzoeken mogen vertragen en controleren, wordt misbruik moeilijker.
Bespreek voorbeelden met teams die veel telefonisch contact hebben, zoals finance, HR, managementondersteuning en klantenservice. Welke verzoeken mogen telefonisch worden gedaan? Welke nooit? Wanneer moet er altijd een tweede controle plaatsvinden?
Stem blijft waardevol in samenwerking, maar het mag niet de enige beveiligingslaag zijn. Zeker wanneer een telefoontje vraagt om geld, toegang of gevoelige informatie, is een extra controle geen wantrouwen. Het is professioneel werken.
Begin bij de meest gevoelige processen
Niet elk telefoontje vraagt om zware controle. Richt de afspraken vooral op processen met grote impact: betalingen, bankwijzigingen, toegang tot systemen en het delen van vertrouwelijke informatie. Als die processen stevig staan, wordt het risico van stemfraude veel kleiner zonder dat normale samenwerking onnodig stroef wordt.
Het helpt ook om incidenten laagdrempelig bespreekbaar te maken. Als iemand een vreemd telefoontje krijgt, moet die persoon dat kunnen melden zonder eerst zeker te weten dat het fraude was. Vroege signalen kunnen voorkomen dat een volgende collega wel wordt misleid.
Zo blijft de drempel laag en wordt twijfel een nuttig signaal in plaats van iets dat medewerkers voor zichzelf houden.