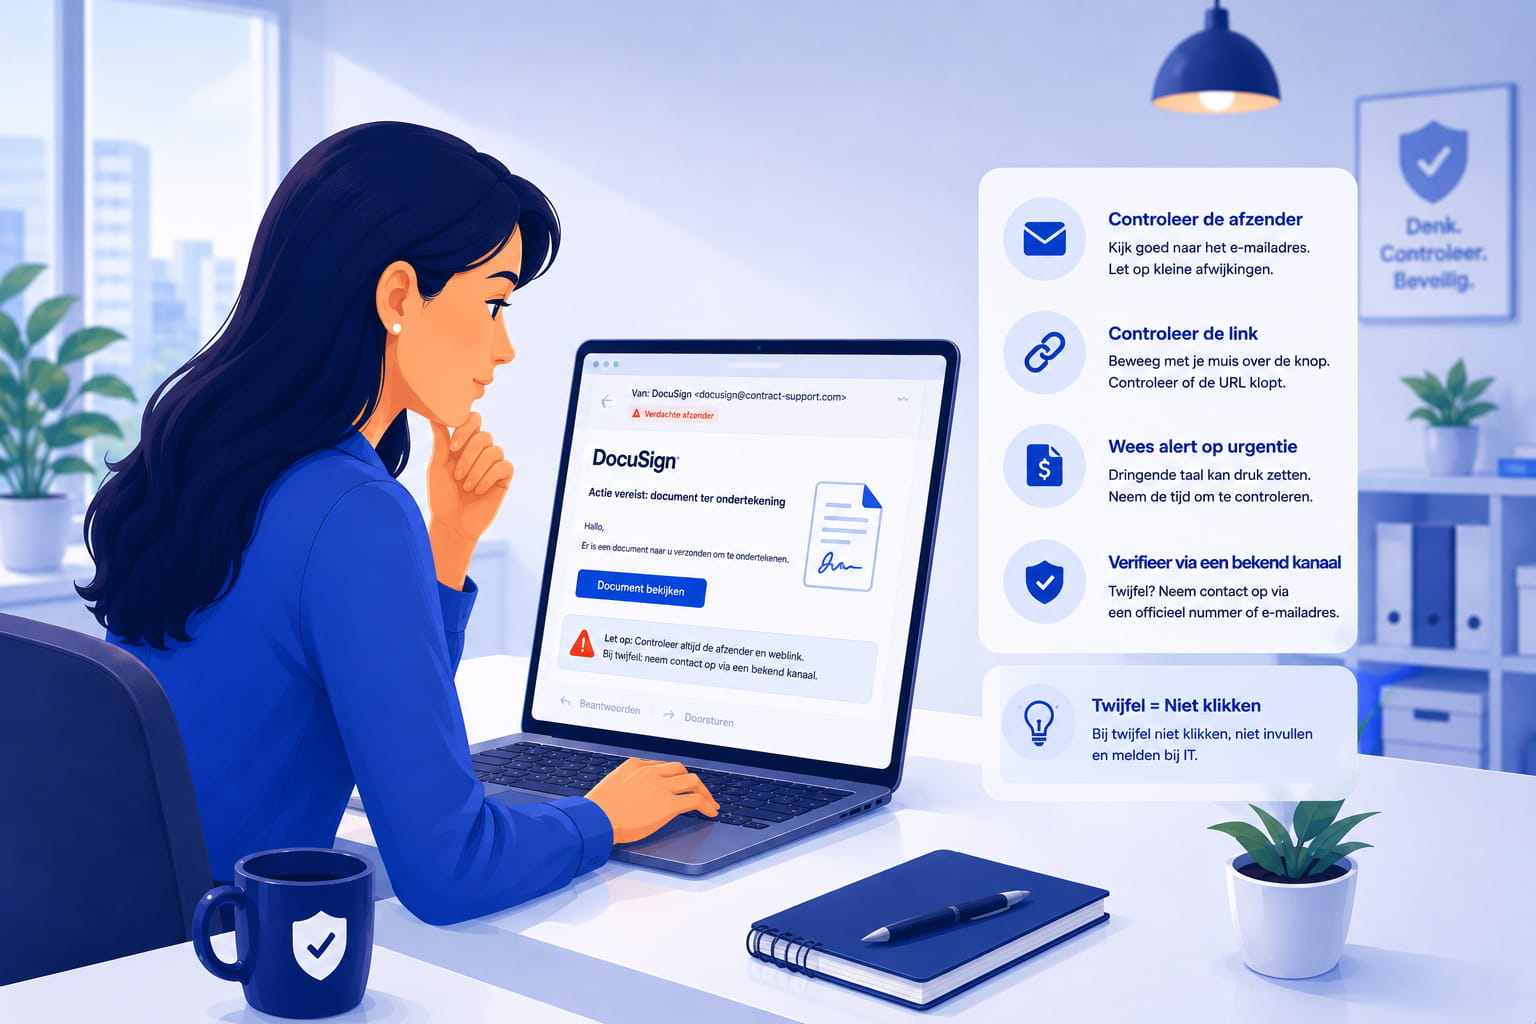
Digitale ondertekening en online factuurverwerking zijn normaal geworden. Medewerkers krijgen regelmatig documenten om te bekijken, goed te keuren of te ondertekenen. Een mail van DocuSign, een leverancier of een administratiepakket voelt daardoor al snel logisch. Precies daarom gebruiken cybercriminelen dit soort berichten graag.
Een valse DocuSign-mail lijkt vaak professioneel. Het logo klopt, de knop is duidelijk en de tekst is kort. Je hoeft alleen nog even het document te openen. Bij facturen werkt het hetzelfde. Een mail met een pdf, betaallink of herinnering past in veel werkprocessen en valt daardoor minder snel op.
Het risico zit niet alleen in de bijlage. Soms leidt de knop naar een valse inlogpagina. Soms wordt er een schadelijk bestand aangeboden. Soms probeert de aanvaller vooral te achterhalen wie binnen de organisatie betalingen verwerkt of documenten mag goedkeuren.
Waarom deze berichten geloofwaardig zijn
DocuSign en facturen passen bij normale zakelijke processen. Er is vaak een duidelijke handeling nodig: bekijken, ondertekenen, controleren of betalen. Dat maakt de mail actiegericht. Een medewerker heeft het gevoel dat er iets op hem of haar wacht.
Daar komt bij dat zulke berichten vaak kort zijn. Een echte ondertekenmail bevat meestal geen lange uitleg. Een factuurmail hoeft ook niet veel tekst te hebben. Daardoor is het voor aanvallers relatief makkelijk om iets te maken dat echt lijkt.
Ook timing speelt mee. Rond maandafsluiting, nieuwe projecten of contractverlengingen voelt een factuur of documentverzoek extra normaal. Aanvallers hoeven niet altijd veel te weten. Ze hoeven alleen een bericht te sturen dat past bij een drukke werkdag.
Let op het proces, niet alleen op de opmaak
Een nette mail is geen bewijs dat het bericht echt is. Logo's, kleuren en knoppen zijn makkelijk na te maken. Kijk daarom vooral naar het proces. Verwacht je dit document? Ken je de afzender? Past het verzoek bij jouw rol? Is het logisch dat jij dit moet ondertekenen of betalen?
Bij facturen is de normale route belangrijk. Komt een factuur altijd via een bepaald systeem of een vaste mailbox binnen, maar nu ineens via een losse mail? Wordt er gevraagd om bankgegevens te wijzigen? Moet er met spoed betaald worden buiten de gebruikelijke controle om? Dat zijn signalen om te stoppen en te verifiëren.
Bij digitale ondertekening geldt hetzelfde. Open documenten bij voorkeur via de bekende omgeving of controleer bij de afzender of het verzoek klopt. Zeker als je onverwacht moet inloggen, is voorzichtigheid nodig.
Controleer links en bijlagen bewust
Een knop met de tekst document bekijken of factuur openen zegt weinig over de echte bestemming. Controleer waar de link naartoe gaat voordat je klikt. Op een computer kan dat vaak door met de muis boven de knop te hangen. Op mobiel is dat lastiger, dus daar is extra voorzichtigheid verstandig.
Bijlagen verdienen ook aandacht. Een pdf kan echt zijn, maar bestanden met onbekende extensies, zipbestanden of documenten die macro's vragen zijn verdacht. Ook een pdf die je daarna naar een inlogpagina stuurt, moet een tweede blik krijgen.
Maak betaal- en ondertekenprocessen duidelijk
Organisaties kunnen veel risico wegnemen met heldere afspraken. Wie mag facturen goedkeuren? Via welke route komen betaalverzoeken binnen? Hoe worden bankwijzigingen gecontroleerd? Wie mag contracten ondertekenen? Als die processen duidelijk zijn, vallen afwijkingen sneller op.
Voor medewerkers helpt een simpele regel: als een document of factuur onverwacht is, controleer via een bekende route. Gebruik niet zomaar het telefoonnummer of de link uit de mail. Vraag intern na of het verzoek klopt of neem contact op via gegevens die al bekend zijn.
Valse DocuSign-mails en facturen werken omdat ze aansluiten op normale zakelijke routines. Juist daarom is de beste verdediging niet wantrouwen naar alles, maar weten welke stappen normaal zijn en wanneer een verzoek daarvan afwijkt.
Oefen met echte voorbeelden
Het helpt om medewerkers voorbeelden te laten zien die dicht bij hun werk liggen. Niet alleen een algemene phishingmail, maar juist een ondertekenverzoek, betaalherinnering of factuurwijziging. Door zulke situaties vooraf te bespreken, wordt het makkelijker om op het echte moment te stoppen en te controleren.