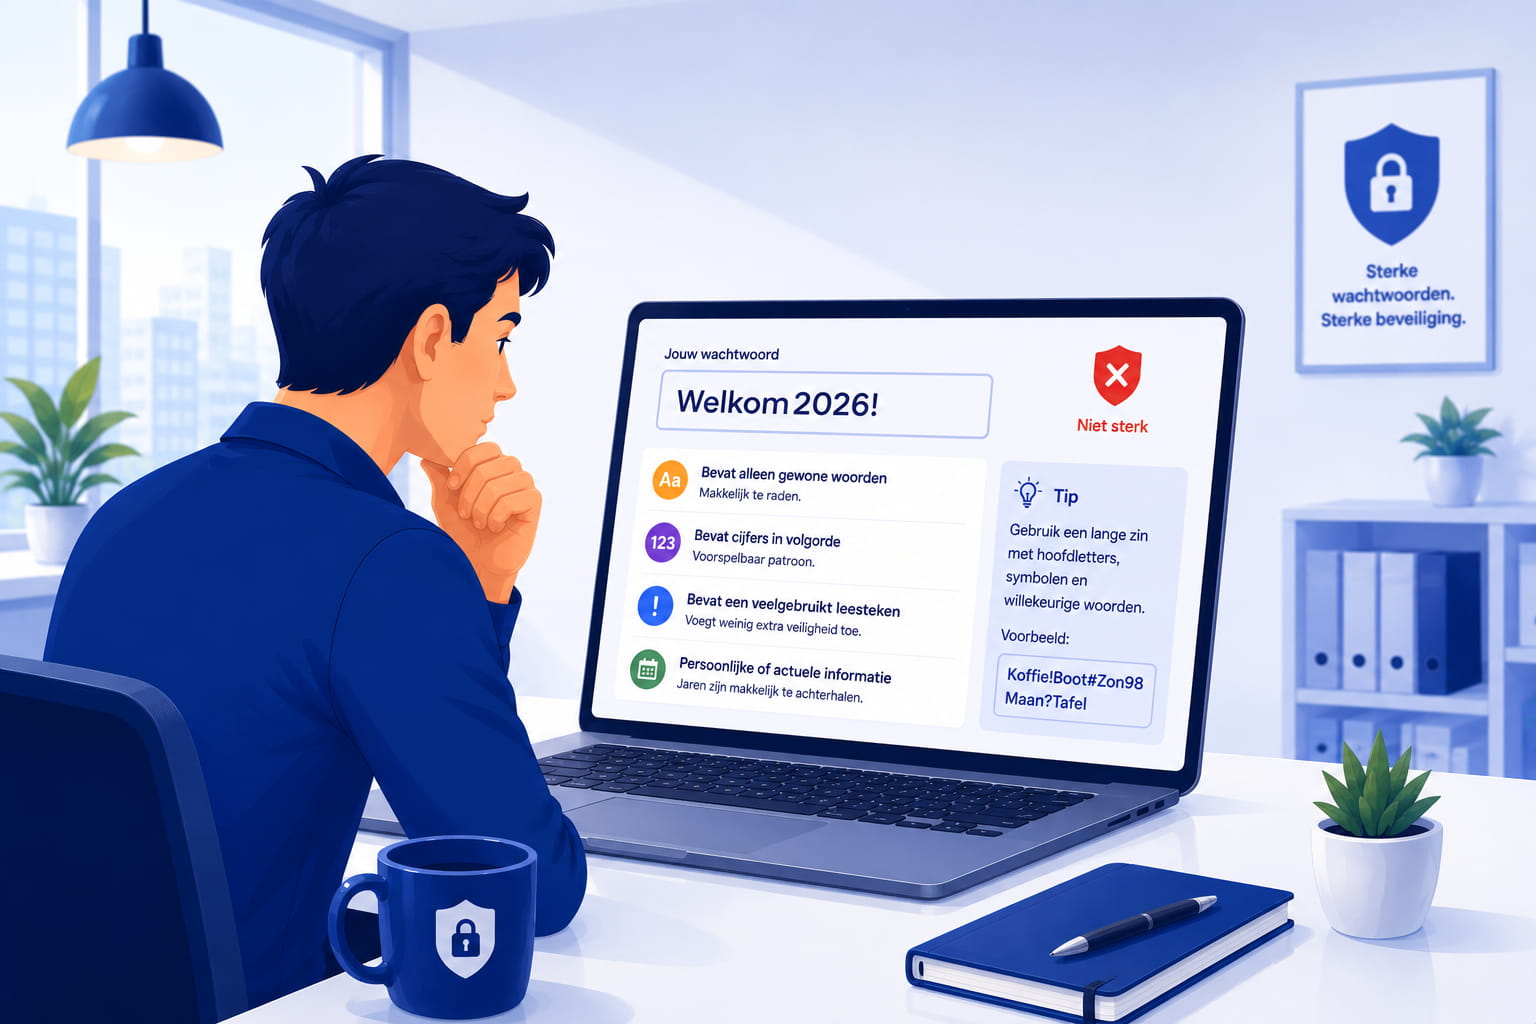
Veel systemen vragen om een wachtwoord met een hoofdletter, cijfer en speciaal teken. Daardoor ontstaat het idee dat een wachtwoord sterk is zodra het aan die eisen voldoet. Welkom2026! lijkt dan misschien een redelijke keuze. Er staat een hoofdletter in, cijfers en een uitroepteken.
Toch is zo'n wachtwoord niet sterk. Het volgt een voorspelbaar patroon. Een bekend woord, een jaartal en een symbool aan het einde. Aanvallers kennen dit soort patronen goed. Ze proberen niet alleen willekeurige combinaties, maar juist veelgebruikte varianten.
Het probleem is dus niet alleen de lengte of de tekens. Het probleem is voorspelbaarheid.
Regels maken niet automatisch veilig
Wachtwoordregels zijn ooit bedoeld om simpele wachtwoorden moeilijker te maken. Maar als iedereen dezelfde strategie gebruikt om aan de regels te voldoen, ontstaat een nieuw risico. Mensen nemen een bekend woord en passen het net genoeg aan: een hoofdletter vooraan, een cijfer achteraan en een uitroepteken erbij.
Voorbeelden zijn welkom2026, Bedrijf2026!, Zomer2026! of Naam123!. Zulke wachtwoorden voelen persoonlijk en onthoudbaar, maar zijn voor aanvallers juist logisch om te proberen.
Een wachtwoord kan dus formeel voldoen aan de eisen en toch zwak zijn.
Aanvallers gebruiken woordenlijsten en patronen
Veel aanvallen gebruiken lijsten met gelekte wachtwoorden, woorden, namen, seizoenen, jaartallen en veelvoorkomende variaties. Een aanvaller hoeft niet elk mogelijk wachtwoord te proberen. Hij begint met wat mensen waarschijnlijk kiezen.
Bedrijfsnamen, afdelingen, producten, plaatsnamen en jaartallen zijn extra riskant. Als iemand informatie over de organisatie heeft, kunnen die woorden worden gebruikt om gerichtere pogingen te doen. Ook persoonlijke informatie van sociale media kan helpen bij het raden van wachtwoorden.
Lengte en uniekheid helpen meer
Een sterker wachtwoord is lang, uniek en moeilijk te voorspellen. Een wachtwoordzin met meerdere willekeurige woorden kan sterker zijn dan een kort wachtwoord met symbolen. Nog beter is een wachtwoordmanager die lange willekeurige wachtwoorden maakt en bewaart.
Uniekheid is minstens zo belangrijk. Als je hetzelfde wachtwoord op meerdere plekken gebruikt, kan een lek bij de ene dienst gevolgen hebben voor andere accounts. Zelfs een redelijk sterk wachtwoord wordt riskant als het hergebruikt wordt.
Maak het medewerkers niet te moeilijk
Alleen zeggen dat medewerkers betere wachtwoorden moeten kiezen is niet genoeg. Als regels ingewikkeld zijn en hulpmiddelen ontbreken, gaan mensen voorspelbare oplossingen zoeken. Dat is menselijk.
Een organisatie helpt door wachtwoordmanagers beschikbaar te maken, MFA te gebruiken en duidelijke afspraken te maken over waar wachtwoorden wel en niet worden opgeslagen. Veilig gedrag moet haalbaar zijn, anders ontstaan workarounds.
Herken de valkuil
De valkuil van Welkom2026! is dat het veilig lijkt omdat het technisch voldoet. Maar aanvallers denken in patronen. Alles wat veel mensen op dezelfde manier bedenken, is minder sterk dan het voelt.
Een goed wachtwoord is niet alleen lastig voor jou om te bedenken, maar vooral lastig voor een aanvaller om te voorspellen. Kies daarom niet voor bekende woorden met een jaartal. Gebruik liever een wachtwoordmanager of een lange unieke wachtwoordzin.
Maak sterke wachtwoorden haalbaar
Een sterk wachtwoordbeleid moet medewerkers helpen, niet alleen blokkeren. Als regels te ingewikkeld zijn, ontstaan voorspelbare variaties. Een lange wachtwoordzin of wachtwoordmanager is vaak praktischer dan steeds nieuwe combinaties met hoofdletters, cijfers en symbolen eisen.
Bespreek voorbeelden openlijk. Laat zien waarom Welkom2026!, Bedrijf2026! en Zomer2026! zwak zijn, ook al lijken ze netjes aan de regels te voldoen. Medewerkers herkennen patronen sneller wanneer ze concrete voorbeelden zien uit de praktijk.
Ook periodiek wijzigen verdient nuance. Als medewerkers verplicht vaak nieuwe wachtwoorden moeten kiezen, ontstaan sneller varianten zoals Welkom2026!, Welkom2027! en Welkom2028!. Verander wachtwoorden vooral bij concrete aanleiding, zoals een datalek, gedeeld wachtwoord of vermoeden van misbruik, en combineer dat met unieke wachtwoorden en MFA.
Zo verschuift de aandacht van schijncomplexiteit naar echte veiligheid. Niet een uitroepteken maakt het verschil, maar lengte, uniekheid en onvoorspelbaarheid.
Gebruik dit onderwerp ook in korte awareness momenten. Een herkenbaar voorbeeld blijft beter hangen dan een abstracte regel. Bijna iedereen begrijpt direct waarom Welkom2026! verleidelijk is, en juist daardoor wordt het gesprek over betere alternatieven concreter.
Zo wordt wachtwoordveiligheid minder theoretisch en veel praktischer.